
IaaS là gì và cung cấp những tài nguyên nào?
Mục lục
- IaaS cung cấp năng lực tính toán qua máy chủ và máy ảo
- Lưu trữ trong IaaS giữ dữ liệu tách khỏi năng lực xử lý
- Hạ tầng mạng kết nối các tài nguyên IaaS
- Ảo hóa biến hạ tầng vật lý thành tài nguyên có thể cấp phát
- Nhà cung cấp và người dùng quản lý những lớp khác nhau
- Compute, storage và network phối hợp thành một workload IaaS
IaaS là mô hình điện toán đám mây cung cấp theo nhu cầu các tài nguyên hạ tầng cơ bản như năng lực xử lý, máy chủ hoặc máy ảo, lưu trữ và mạng. Thay vì tự đầu tư toàn bộ phần cứng, người dùng có thể cấp phát tài nguyên từ nhà cung cấp đám mây, triển khai hệ điều hành và ứng dụng trên đó, đồng thời chủ động điều chỉnh tài nguyên theo nhu cầu sử dụng.
IaaS là viết tắt của Infrastructure as a Service, tức hạ tầng dưới dạng dịch vụ. Đây là một mô hình dịch vụ điện toán đám mây trong đó nhà cung cấp đưa các tài nguyên điện toán nền tảng lên môi trường cloud để người dùng có thể cấp phát và sử dụng khi cần.
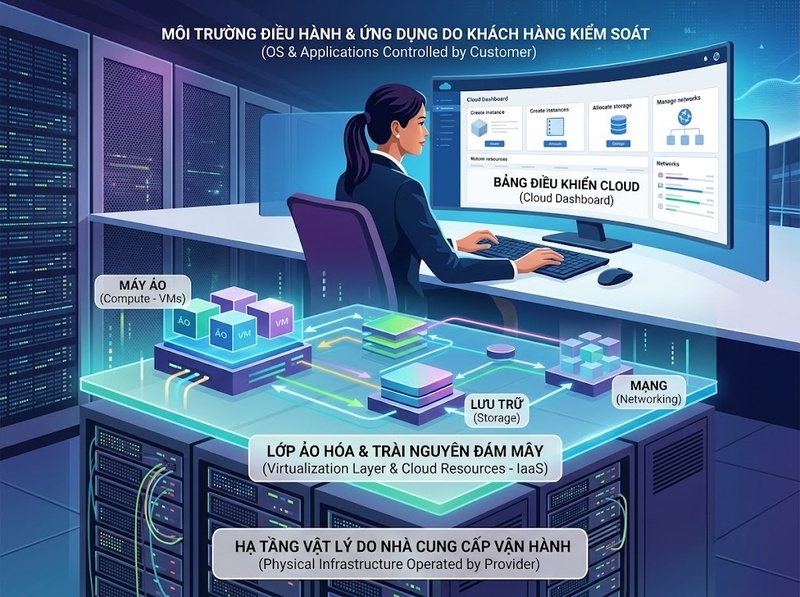
Theo định nghĩa của NIST, năng lực cốt lõi của IaaS là cho phép người dùng cấp phát processing, storage, networks và các tài nguyên điện toán nền tảng khác. Trên các tài nguyên đó, người dùng có thể triển khai và chạy phần mềm của mình, bao gồm hệ điều hành và ứng dụng.
Điểm quan trọng vì thế không chỉ nằm ở việc IaaS cung cấp một “máy chủ trên Internet”. IaaS tạo ra một lớp hạ tầng có thể cấp phát bằng phần mềm: năng lực tính toán để chạy workload, không gian lưu trữ để giữ dữ liệu và hạ tầng mạng để các thành phần giao tiếp với nhau. Công nghệ ảo hóa và lớp trừu tượng hóa hạ tầng giúp những tài nguyên vật lý bên dưới được cung cấp dưới dạng tài nguyên cloud có thể cấu hình.
Người dùng không trực tiếp quản lý hạ tầng cloud vật lý bên dưới. Thay vào đó, nhà cung cấp chịu trách nhiệm đối với lớp hạ tầng nền tảng, còn người dùng có quyền kiểm soát hệ điều hành, dữ liệu, ứng dụng đã triển khai và một số cấu hình mạng được cung cấp. Chính ranh giới trách nhiệm này là một đặc điểm quan trọng để hiểu đúng IaaS.
IaaS cung cấp năng lực tính toán qua máy chủ và máy ảo
Compute là một trong những nhóm tài nguyên trung tâm của IaaS. Nó cung cấp năng lực xử lý cần thiết để hệ điều hành, ứng dụng và workload thực thi.
Trong môi trường hạ tầng truyền thống, doanh nghiệp có thể phải mua máy chủ vật lý, bố trí chúng trong trung tâm dữ liệu rồi chuẩn bị nguồn điện, làm mát và các điều kiện vận hành. Với IaaS, lớp phần cứng này được nhà cung cấp vận hành và đưa lên cloud dưới dạng tài nguyên có thể cấp phát.
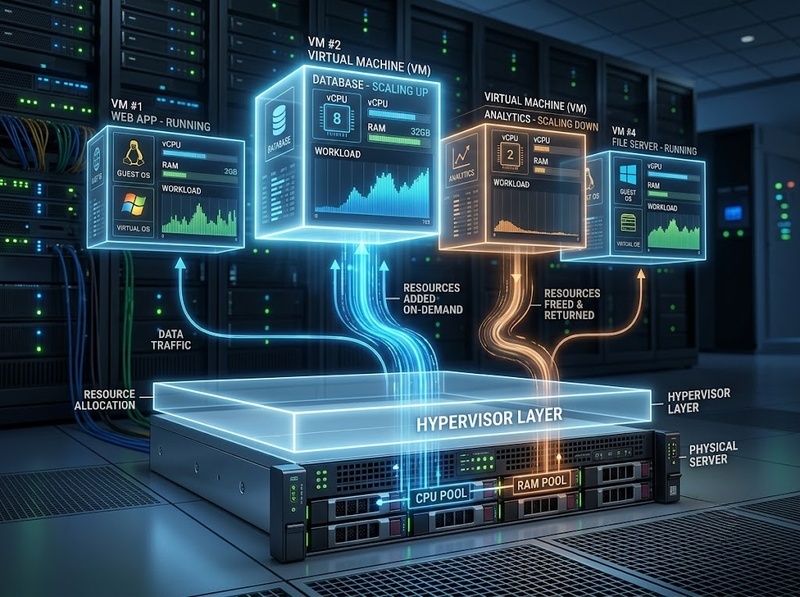
Một hình thức phổ biến để người dùng tiếp nhận compute là máy ảo (virtual machine – VM). Thay vì phải sở hữu toàn bộ một máy chủ vật lý, người dùng có thể tạo một VM với cấu hình CPU và bộ nhớ phù hợp với workload, cài hệ điều hành rồi triển khai phần mềm cần chạy.
Cơ chế này dựa đáng kể vào ảo hóa. Tài nguyên phần cứng vật lý được trừu tượng hóa để hình thành các tài nguyên logic mà người dùng có thể cấp phát và quản lý mà không phải thao tác trực tiếp với máy chủ vật lý.
Do đó, “máy chủ” trong IaaS không nhất thiết có nghĩa khách hàng được giao một máy vật lý riêng. Điều mà khách hàng thực sự nhận được là năng lực tính toán có thể cấu hình và sử dụng như một dịch vụ.
Ý nghĩa thực tế của cơ chế này là hạ tầng có thể được cấp phát nhanh hơn so với chu trình mua sắm và lắp đặt máy chủ vật lý. Khi workload thay đổi, tài nguyên compute cũng có thể được tăng, giảm, tạo mới hoặc giải phóng theo khả năng mà dịch vụ cloud hỗ trợ.
Lưu trữ trong IaaS giữ dữ liệu tách khỏi năng lực xử lý
Một workload không chỉ cần CPU và RAM. Hệ điều hành, ứng dụng, cơ sở dữ liệu và các loại dữ liệu khác đều cần nơi lưu giữ, vì vậy storage là thành phần nền tảng tiếp theo của IaaS.
NIST đưa storage vào ngay trong định nghĩa chính thức của IaaS cùng với processing và networks. Điều này cho thấy lưu trữ không phải một chức năng phụ gắn thêm vào máy chủ mà là một nhóm tài nguyên hạ tầng độc lập.
Trong thực tế, tài nguyên lưu trữ có thể phục vụ nhiều vai trò khác nhau: làm ổ đĩa cho máy ảo, giữ dữ liệu của ứng dụng hoặc cung cấp không gian lưu trữ cho workload. Cấu hình cụ thể phụ thuộc vào dịch vụ của từng nhà cung cấp, nhưng nguyên tắc chung là người dùng có thể cấp phát dung lượng mà không cần tự mua và vận hành hệ thống ổ đĩa vật lý bên dưới.
Sự tách biệt giữa compute và storage cũng giúp giải thích cách IaaS được cấu thành. Một máy ảo cần năng lực xử lý để chạy, nhưng dữ liệu của workload lại cần một lớp lưu trữ phù hợp. Hai loại tài nguyên phối hợp với nhau nhưng đảm nhiệm hai chức năng khác nhau.
Vì vậy, khi đánh giá một môi trường IaaS, chỉ xem số lượng máy chủ hoặc VM là chưa đủ. Khả năng lưu trữ, cách storage được gắn với workload và yêu cầu về khả năng duy trì dữ liệu cũng là một phần của thiết kế hạ tầng.
Hạ tầng mạng kết nối các tài nguyên IaaS
Nếu compute cung cấp nơi thực thi và storage cung cấp nơi giữ dữ liệu, networking tạo đường giao tiếp giữa các thành phần đó với nhau và với các hệ thống bên ngoài.
Đây cũng là một thành phần được NIST nêu trực tiếp trong định nghĩa IaaS. Ở cấp độ hạ tầng cloud, mạng là một phần của lớp tài nguyên nền tảng cùng với máy chủ và lưu trữ.
Tùy dịch vụ của nhà cung cấp, lớp mạng có thể bao gồm các khả năng như mạng ảo, địa chỉ IP, định tuyến, DNS và các cơ chế kiểm soát lưu lượng. Chẳng hạn, trong môi trường IaaS của Azure, tài liệu kỹ thuật của Microsoft mô tả việc cấu hình mạng cho VM thông qua virtual networks, địa chỉ IP, routing, DNS và network security.
Vai trò của mạng không chỉ là “đưa máy chủ lên Internet”. Một hệ thống có thể cần các VM trao đổi dữ liệu nội bộ, kết nối tới tầng lưu trữ hoặc dịch vụ khác, đồng thời giới hạn luồng truy cập từ bên ngoài. Vì vậy, cấu hình mạng ảnh hưởng trực tiếp đến khả năng kết nối và cách cô lập workload.
Người dùng IaaS thường có một mức kiểm soát nhất định đối với các thành phần mạng được nhà cung cấp cho phép. NIST cũng lưu ý rằng người dùng có thể có quyền kiểm soát giới hạn đối với một số thành phần mạng, chẳng hạn host firewall. Điều đó không đồng nghĩa khách hàng quản trị toàn bộ mạng vật lý của trung tâm dữ liệu.
Ảo hóa biến hạ tầng vật lý thành tài nguyên có thể cấp phát
Compute, storage và networking là những tài nguyên mà người dùng trực tiếp quan tâm, nhưng phía dưới chúng còn có một lớp quan trọng: ảo hóa và trừu tượng hóa tài nguyên.
NIST mô tả cloud infrastructure gồm hai lớp khái niệm. Lớp vật lý chứa các tài nguyên phần cứng cần để cung cấp dịch vụ, thường gồm server, storage và network. Phía trên là lớp trừu tượng hóa được triển khai bằng phần mềm trên hạ tầng vật lý.
Nhờ lớp này, người dùng không cần biết một VM đang sử dụng chính xác CPU vật lý nào hay ổ lưu trữ nằm ở thiết bị nào. Họ làm việc với các tài nguyên logic do nền tảng cloud cung cấp.
Có thể hình dung quan hệ theo chuỗi:
Hạ tầng vật lý → lớp ảo hóa/trừu tượng hóa → compute, storage và networking có thể cấp phát → hệ điều hành và ứng dụng của khách hàng
Cơ chế này giúp phân biệt IaaS với việc thuê đơn thuần một thiết bị vật lý. Giá trị của IaaS nằm ở việc tài nguyên hạ tầng được cung cấp theo mô hình cloud, trong đó tài nguyên có thể được cấp phát và giải phóng với mức can thiệp của nhà cung cấp thấp hơn so với quy trình quản trị hạ tầng truyền thống.
Nhà cung cấp và người dùng quản lý những lớp khác nhau
Một cách quan trọng để hiểu IaaS là xác định ranh giới quản lý.
Nhà cung cấp cloud chịu trách nhiệm đối với hạ tầng cloud nền tảng mà dịch vụ chạy trên đó. Người dùng không trực tiếp quản lý hay kiểm soát lớp hạ tầng vật lý này.
Ngược lại, IaaS vẫn để lại cho khách hàng mức kiểm soát tương đối lớn đối với môi trường phần mềm của workload. Theo NIST, người dùng có quyền kiểm soát hệ điều hành, storage và các ứng dụng đã triển khai, đồng thời có thể có quyền hạn giới hạn đối với một số thành phần mạng.
Điều này dẫn đến một điểm dễ bị hiểu sai: dùng IaaS không có nghĩa nhà cung cấp quản lý toàn bộ hệ thống thay cho khách hàng. Nhà cung cấp vận hành phần hạ tầng cloud bên dưới, nhưng khách hàng vẫn phải quản trị các lớp nằm trong phạm vi kiểm soát của mình.
Ví dụ, việc máy chủ vật lý được nhà cung cấp bảo trì không có nghĩa hệ điều hành bên trong VM của khách hàng tự động được cấu hình đúng cho mọi workload. Tương tự, có sẵn tài nguyên mạng không đồng nghĩa mọi chính sách truy cập do khách hàng thiết lập đều mặc nhiên phù hợp.
Ranh giới này cũng giải thích vì sao IaaS đem lại mức kiểm soát cao hơn các mô hình cloud quản lý ở tầng cao hơn: người dùng nhận tài nguyên hạ tầng và tự xây dựng môi trường phần mềm cần thiết trên chúng.
Compute, storage và network phối hợp thành một workload IaaS
Ba nhóm tài nguyên chính không hoạt động tách rời. Một workload IaaS thông thường cần chúng phối hợp thành một môi trường hoàn chỉnh.
Giả sử một tổ chức cần triển khai một ứng dụng trên cloud. Compute cung cấp VM và năng lực CPU/RAM để chạy hệ điều hành cùng ứng dụng. Storage cung cấp nơi giữ hệ điều hành và dữ liệu cần thiết. Networking cho phép VM giao tiếp với các thành phần khác và tiếp nhận lưu lượng phù hợp.
NIST cũng mô tả cloud workload như một sự trừu tượng hóa của một ứng dụng được ảo hóa hoặc container hóa có liên quan tới các tài nguyên compute, storage và network. Ba thành phần này vì vậy có thể được xem là bộ khung hạ tầng của workload.
Điều quan trọng là cấu hình của từng tài nguyên phải xuất phát từ nhu cầu workload. Một ứng dụng cần nhiều tính toán có thể đặt trọng tâm vào compute; hệ thống chứa lượng dữ liệu lớn cần chú ý nhiều hơn đến storage; còn hệ thống phân tán có thể phụ thuộc mạnh vào thiết kế network.
Vì thế, hiểu IaaS không nên dừng ở việc nhớ danh sách “server, storage, network”. Cần hiểu chức năng của từng nhóm và quan hệ giữa chúng: compute thực thi, storage lưu giữ, network kết nối, còn lớp ảo hóa/trừu tượng hóa biến hạ tầng vật lý thành tài nguyên cloud có thể cấp phát.
IaaS là mô hình cung cấp hạ tầng điện toán dưới dạng dịch vụ, với các tài nguyên cốt lõi gồm năng lực xử lý/máy chủ hoặc máy ảo, lưu trữ và mạng, cùng lớp ảo hóa hoặc trừu tượng hóa hỗ trợ việc cung cấp chúng. Người dùng có thể triển khai hệ điều hành và ứng dụng trên các tài nguyên này mà không phải trực tiếp quản lý hạ tầng cloud vật lý bên dưới.
Do đó, cách ngắn gọn nhất để hiểu IaaS là nhìn vào ba lớp tài nguyên chính: compute để chạy workload, storage để giữ dữ liệu và network để kết nối hệ thống. Điểm phân biệt quan trọng nằm ở ranh giới trách nhiệm: nhà cung cấp quản lý hạ tầng nền tảng, còn khách hàng vẫn kiểm soát và quản trị các lớp phần mềm thuộc phạm vi IaaS của mình.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
