
Những biện pháp bảo mật thiết bị di động
Mục lục
- Khóa màn hình bằng phương thức xác thực mạnh
- Luôn cập nhật hệ điều hành và bản vá bảo mật
- Chỉ cài đặt ứng dụng từ nguồn đáng tin cậy
- Quản lý quyền truy cập của ứng dụng
- Kích hoạt mã hóa và sao lưu dữ liệu
- Sử dụng xác thực đa yếu tố cho các tài khoản quan trọng
- Cẩn trọng khi kết nối mạng và thiết bị ngoại vi
- Bật tính năng tìm thiết bị và xóa dữ liệu từ xa
- Nhận biết các hình thức tấn công phổ biến
- Xây dựng thói quen bảo mật lâu dài
Bảo mật thiết bị di động không chỉ là đặt mật khẩu màn hình mà còn bao gồm quản lý ứng dụng, cập nhật hệ điều hành, bảo vệ dữ liệu và phòng tránh các mối đe dọa mạng. Bài viết giúp bạn hiểu những biện pháp quan trọng để xây dựng một thiết bị di động an toàn trước các nguy cơ tấn công hiện nay.
Thiết bị di động đã trở thành nơi lưu trữ gần như toàn bộ thông tin cá nhân và công việc, từ tài khoản ngân hàng, email, hình ảnh đến dữ liệu doanh nghiệp. Điều này khiến smartphone và máy tính bảng trở thành mục tiêu hấp dẫn của tin tặc. Vì vậy, bảo mật thiết bị di động không còn là lựa chọn mà là yêu cầu cần thiết để giảm thiểu nguy cơ mất dữ liệu, đánh cắp danh tính và xâm nhập trái phép.
Khóa màn hình bằng phương thức xác thực mạnh
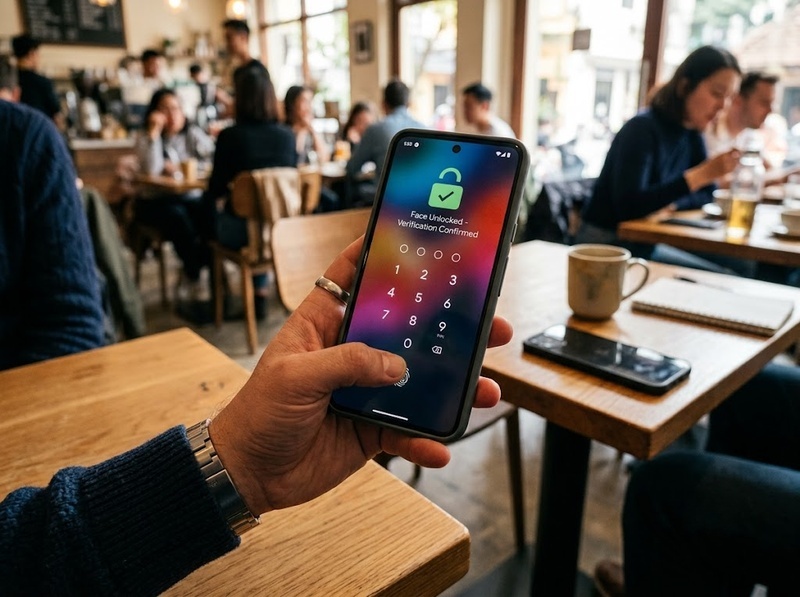
Khóa màn hình là lớp phòng thủ đầu tiên giúp ngăn người khác truy cập thiết bị khi bị thất lạc hoặc đánh cắp.
Các phương thức nên ưu tiên gồm:
· Mật khẩu dài hoặc mã PIN có độ phức tạp cao
· Sinh trắc học như vân tay hoặc nhận diện khuôn mặt
· Kết hợp sinh trắc học với mã PIN để tăng mức độ bảo vệ
Nên tránh sử dụng:
· Mã PIN dễ đoán như 123456 hoặc 000000
· Hình mở khóa đơn giản
· Tắt hoàn toàn cơ chế khóa màn hình
Ngoài ra, nên thiết lập thời gian tự động khóa màn hình ngắn để giảm nguy cơ truy cập trái phép khi thiết bị bị bỏ quên.
Luôn cập nhật hệ điều hành và bản vá bảo mật
Các nhà sản xuất thường xuyên phát hành bản cập nhật nhằm khắc phục lỗ hổng bảo mật mới được phát hiện.
Việc trì hoãn cập nhật có thể khiến thiết bị tiếp tục tồn tại những điểm yếu mà tin tặc đã biết cách khai thác.
Để đảm bảo an toàn:
· Bật cập nhật tự động nếu có thể
· Cài đặt các bản vá bảo mật ngay khi được phát hành
· Chỉ sử dụng hệ điều hành còn được nhà sản xuất hỗ trợ
Đối với thiết bị đã ngừng nhận cập nhật bảo mật trong thời gian dài, nên cân nhắc thay thế để giảm rủi ro.
Chỉ cài đặt ứng dụng từ nguồn đáng tin cậy
Ứng dụng giả mạo là một trong những nguyên nhân phổ biến dẫn đến rò rỉ dữ liệu.
Để hạn chế nguy cơ:
· Chỉ tải ứng dụng từ kho chính thức của hệ điều hành
· Kiểm tra nhà phát triển trước khi cài đặt
· Đọc đánh giá và số lượng lượt tải
· Tránh cài đặt ứng dụng từ tệp APK hoặc nguồn không xác minh
Ngay cả ứng dụng hợp pháp cũng cần được đánh giá định kỳ để loại bỏ những ứng dụng không còn sử dụng hoặc có dấu hiệu bất thường.
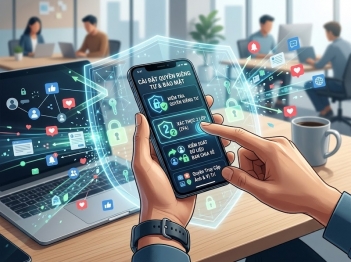
Quản lý quyền truy cập của ứng dụng
Nhiều ứng dụng yêu cầu quyền truy cập vượt quá nhu cầu thực tế.
Người dùng nên kiểm tra các quyền như:
· Camera
· Micro
· Danh bạ
· Vị trí
· Bộ nhớ
· Tin nhắn
· Nhật ký cuộc gọi
Chỉ cấp quyền khi thực sự cần thiết và thu hồi các quyền không còn sử dụng. Việc giới hạn quyền truy cập giúp giảm khả năng dữ liệu cá nhân bị thu thập hoặc sử dụng sai mục đích.
Kích hoạt mã hóa và sao lưu dữ liệu
Mã hóa giúp dữ liệu trên thiết bị khó bị đọc ngay cả khi bộ nhớ bị truy cập trái phép.
Song song với đó, việc sao lưu định kỳ mang lại nhiều lợi ích:
· Phục hồi dữ liệu khi thiết bị hỏng
· Giảm thiệt hại khi bị mất máy
· Hỗ trợ khôi phục sau các cuộc tấn công mã độc
Người dùng nên lựa chọn các dịch vụ sao lưu có cơ chế mã hóa và xác thực tài khoản mạnh.
Sử dụng xác thực đa yếu tố cho các tài khoản quan trọng
Ngay cả khi mật khẩu bị lộ, xác thực đa yếu tố (MFA) vẫn tạo thêm một lớp bảo vệ.
Các tài khoản nên bật MFA gồm:
· Ngân hàng trực tuyến
· Ví điện tử
· Mạng xã hội
· Dịch vụ lưu trữ đám mây
· Tài khoản công việc
Nên ưu tiên ứng dụng tạo mã xác thực hoặc khóa bảo mật thay vì chỉ sử dụng mã SMS khi có lựa chọn tốt hơn.
Cẩn trọng khi kết nối mạng và thiết bị ngoại vi
Wi-Fi công cộng và các kết nối Bluetooth mở có thể tạo điều kiện cho việc nghe lén hoặc tấn công nếu cấu hình không phù hợp.
Một số khuyến nghị:
· Tránh truy cập dịch vụ tài chính trên Wi-Fi công cộng
· Tắt Bluetooth khi không sử dụng
· Không tự động kết nối với các mạng không xác định
· Hạn chế sử dụng cổng sạc USB công cộng nếu không rõ nguồn gốc
Nếu thường xuyên làm việc từ xa, nên cân nhắc sử dụng kết nối được mã hóa để bảo vệ dữ liệu truyền tải.
Bật tính năng tìm thiết bị và xóa dữ liệu từ xa
Các nền tảng di động hiện nay đều hỗ trợ:
· Định vị thiết bị
· Khóa thiết bị từ xa
· Phát âm thanh tìm kiếm
· Xóa toàn bộ dữ liệu khi không thể thu hồi
Việc kích hoạt sẵn các tính năng này giúp giảm đáng kể nguy cơ lộ thông tin nếu điện thoại bị mất hoặc bị đánh cắp.
Nhận biết các hình thức tấn công phổ biến
Nhiều sự cố bảo mật xuất phát từ hành vi của người dùng hơn là lỗi kỹ thuật.
Một số nguy cơ thường gặp gồm:
· Tin nhắn lừa đảo chứa liên kết độc hại
· Email giả mạo yêu cầu đăng nhập
· Cuộc gọi mạo danh cơ quan hoặc ngân hàng
· Ứng dụng giả mạo cập nhật hệ thống
· Mã QR dẫn đến trang web đánh cắp thông tin
Người dùng cần kiểm tra kỹ nguồn gửi, địa chỉ website và nội dung yêu cầu trước khi cung cấp bất kỳ thông tin đăng nhập nào.
Xây dựng thói quen bảo mật lâu dài
Bảo mật thiết bị di động hiệu quả không dựa trên một biện pháp đơn lẻ mà là sự kết hợp của nhiều lớp bảo vệ.
Một quy trình kiểm tra định kỳ có thể bao gồm:
1. Kiểm tra bản cập nhật hệ điều hành
2. Rà soát ứng dụng đã cài đặt
3. Xem lại quyền truy cập của ứng dụng
4. Đổi mật khẩu các tài khoản quan trọng khi cần
5. Kiểm tra trạng thái sao lưu dữ liệu
6. Xác minh tính năng tìm thiết bị vẫn hoạt động
Những thao tác này giúp giảm đáng kể nguy cơ mất dữ liệu và tăng khả năng ứng phó khi xảy ra sự cố.
Bảo mật thiết bị di động là quá trình bảo vệ toàn diện từ khóa màn hình, hệ điều hành, ứng dụng, dữ liệu cho đến hành vi sử dụng hàng ngày. Không có giải pháp nào đảm bảo an toàn tuyệt đối, nhưng việc kết hợp nhiều lớp bảo vệ như cập nhật phần mềm, quản lý quyền ứng dụng, sử dụng xác thực đa yếu tố, sao lưu dữ liệu và cảnh giác với các hình thức lừa đảo sẽ giúp giảm đáng kể nguy cơ bị tấn công hoặc mất thông tin cá nhân.
Hỏi đáp về bảo mật thiết bị di động
Bảo mật thiết bị di động có cần thiết với người dùng cá nhân không?
Có. Mọi người đều lưu trữ nhiều thông tin nhạy cảm trên điện thoại như tài khoản ngân hàng, email, hình ảnh và dữ liệu cá nhân.
Có nên cài ứng dụng ngoài kho chính thức không?
Chỉ nên thực hiện khi thực sự cần thiết và có thể xác minh rõ nguồn gốc cũng như tính an toàn của ứng dụng.
Bao lâu nên kiểm tra quyền của ứng dụng?
Nên rà soát định kỳ mỗi vài tháng hoặc ngay sau khi cài đặt ứng dụng mới.
Khóa màn hình bằng vân tay có đủ an toàn không?
Vân tay là phương thức thuận tiện và an toàn, nhưng nên kết hợp với mã PIN hoặc mật khẩu mạnh để tăng khả năng bảo vệ.
Nếu làm mất điện thoại cần làm gì trước tiên?
Nên sử dụng tính năng tìm thiết bị để định vị, khóa từ xa, đổi mật khẩu các tài khoản quan trọng và xóa dữ liệu nếu không thể thu hồi thiết bị.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
