
An ninh mạng là gì và bảo vệ hệ thống ra sao?
Mục lục
An ninh mạng là gì, vì sao cần bảo vệ hệ thống và cách xây dựng chiến lược phòng ngừa, phát hiện, ứng phó trước các mối đe dọa kỹ thuật số
An ninh mạng là gì?
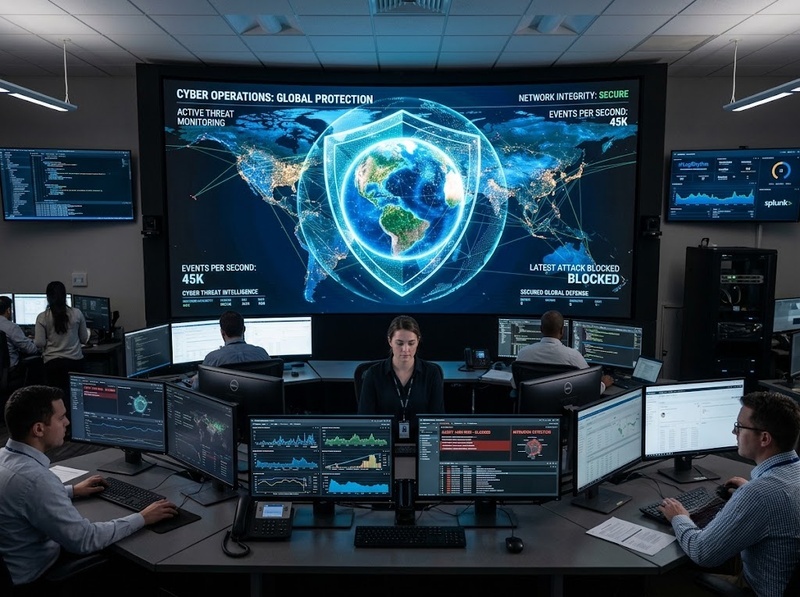
An ninh mạng là tập hợp các biện pháp, công nghệ, quy trình và hoạt động nhằm bảo vệ hệ thống máy tính, mạng, dữ liệu và dịch vụ số trước các hành vi truy cập trái phép, phá hoại, đánh cắp thông tin hoặc gián đoạn hoạt động.
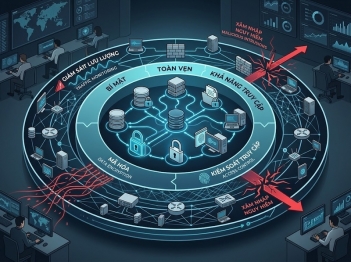
Bản chất của an ninh mạng không chỉ là cài đặt phần mềm bảo mật mà là một hệ thống quản lý rủi ro toàn diện. Một hệ thống an toàn cần bảo đảm ba yếu tố cốt lõi:
· Tính bảo mật: Đảm bảo chỉ những người hoặc hệ thống được cấp quyền mới có thể truy cập dữ liệu
· Tính toàn vẹn: Đảm bảo dữ liệu không bị thay đổi, giả mạo hoặc phá hủy trái phép
· Tính sẵn sàng: Đảm bảo hệ thống và dịch vụ hoạt động ổn định khi người dùng cần
Trong môi trường số hiện nay, an ninh mạng trở thành yêu cầu quan trọng đối với doanh nghiệp, tổ chức chính phủ và cá nhân vì các hệ thống công nghệ ngày càng phụ thuộc vào dữ liệu và kết nối mạng.
Vì sao an ninh mạng trở nên quan trọng?
Các hệ thống hiện đại liên tục đối mặt với nhiều loại rủi ro như mã độc, lừa đảo trực tuyến, đánh cắp tài khoản, rò rỉ dữ liệu và tấn công vào hạ tầng công nghệ.
Một sự cố an ninh mạng có thể gây ra nhiều hậu quả:
· Mất dữ liệu quan trọng
· Gián đoạn hoạt động kinh doanh
· Thiệt hại tài chính
· Ảnh hưởng đến uy tín tổ chức
· Vi phạm yêu cầu về bảo vệ thông tin
Nguyên nhân khiến rủi ro gia tăng đến từ sự mở rộng của môi trường kết nối. Điện toán đám mây, thiết bị di động, hệ thống IoT và làm việc từ xa tạo thêm nhiều điểm có thể bị khai thác nếu không được bảo vệ đúng cách.
Vì vậy, an ninh mạng không còn là nhiệm vụ riêng của bộ phận công nghệ thông tin mà trở thành trách nhiệm chung trong toàn bộ tổ chức.
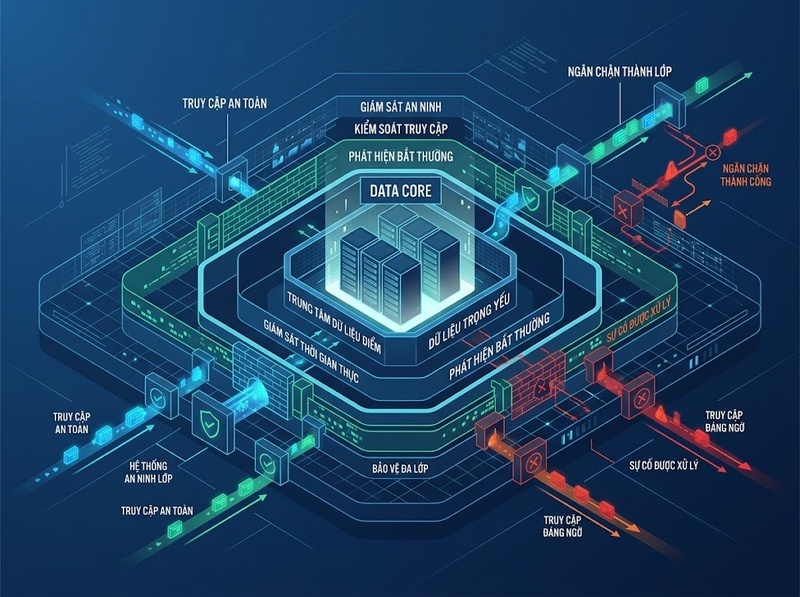
An ninh mạng bảo vệ hệ thống bằng những phương thức nào?
Bảo vệ hệ thống hiệu quả thường dựa trên ba nhóm hoạt động chính: phòng ngừa, phát hiện và ứng phó sự cố.
Phòng ngừa rủi ro an ninh mạng
Phòng ngừa là lớp bảo vệ đầu tiên nhằm giảm khả năng xảy ra sự cố.
Các biện pháp phổ biến gồm:
· Xây dựng chính sách bảo mật rõ ràng
· Kiểm soát quyền truy cập theo nguyên tắc cấp quyền tối thiểu
· Sử dụng xác thực đa yếu tố
· Cập nhật phần mềm và bản vá bảo mật thường xuyên
· Mã hóa dữ liệu quan trọng
· Đào tạo nhận thức an toàn thông tin cho người dùng
Cơ chế phòng ngừa hoạt động dựa trên nguyên tắc giảm bề mặt tấn công. Khi hệ thống có ít điểm yếu hơn, khả năng bị khai thác cũng giảm xuống.
Phát hiện dấu hiệu tấn công
Không có hệ thống nào có thể loại bỏ hoàn toàn mọi rủi ro. Vì vậy, khả năng phát hiện sớm đóng vai trò quan trọng.
Các công cụ và phương pháp thường được sử dụng gồm:
· Giám sát lưu lượng mạng
· Phân tích nhật ký hệ thống
· Phát hiện hành vi bất thường
· Theo dõi hoạt động tài khoản
· Sử dụng hệ thống phát hiện và ngăn chặn xâm nhập
Mục tiêu của giai đoạn phát hiện là nhận biết dấu hiệu bất thường trước khi sự cố gây ảnh hưởng nghiêm trọng.
Ứng phó và khôi phục sau sự cố
Khi xảy ra sự cố, tổ chức cần có kế hoạch ứng phó để hạn chế thiệt hại và nhanh chóng đưa hệ thống trở lại hoạt động.
Quy trình ứng phó thường bao gồm:
· Xác định phạm vi sự cố
· Cô lập khu vực bị ảnh hưởng
· Loại bỏ nguyên nhân gây sự cố
· Khôi phục hệ thống
· Phân tích nguyên nhân để phòng tránh tái diễn
Một hệ thống an ninh mạng hiệu quả không chỉ ngăn chặn tấn công mà còn phải có khả năng phục hồi khi sự cố xảy ra.
Các lớp bảo vệ quan trọng trong an ninh mạng
An ninh mạng thường được triển khai theo mô hình nhiều lớp thay vì phụ thuộc vào một công cụ duy nhất.
Lớp bảo vệ con người
Con người là một trong những yếu tố quan trọng nhất trong bảo mật. Nhiều cuộc tấn công thành công bắt nguồn từ lỗi nhận thức như mở tệp độc hại, sử dụng mật khẩu yếu hoặc cung cấp thông tin nhạy cảm cho đối tượng giả mạo.
Giải pháp tập trung vào:
· Đào tạo nhận thức bảo mật
· Xây dựng thói quen sử dụng công nghệ an toàn
· Quy trình xử lý thông tin rõ ràng
Lớp bảo vệ công nghệ
Các giải pháp kỹ thuật giúp kiểm soát và bảo vệ hệ thống gồm:
· Tường lửa
· Phần mềm bảo vệ mã độc
· Hệ thống quản lý quyền truy cập
· Công nghệ mã hóa
· Công cụ giám sát bảo mật
Mỗi công nghệ đảm nhận một vai trò khác nhau trong việc giảm nguy cơ bị xâm nhập.
Lớp bảo vệ quy trình
Quy trình giúp tổ chức duy trì khả năng bảo vệ lâu dài.
Bao gồm:
· Đánh giá rủi ro định kỳ
· Kiểm tra bảo mật
· Quản lý sự cố
· Sao lưu và phục hồi dữ liệu
· Xây dựng kế hoạch liên tục hoạt động
Những nguyên tắc quan trọng để bảo vệ hệ thống
Một chiến lược an ninh mạng hiệu quả thường dựa trên các nguyên tắc sau:
· Zero Trust: Không mặc định tin tưởng bất kỳ người dùng hoặc thiết bị nào khi chưa được xác minh
· Defense in Depth: Sử dụng nhiều lớp bảo vệ thay vì phụ thuộc vào một biện pháp duy nhất
· Least Privilege: Chỉ cấp quyền truy cập cần thiết cho từng người dùng hoặc hệ thống
· Continuous Monitoring: Liên tục theo dõi để phát hiện nguy cơ mới
· Incident Preparedness: Chuẩn bị trước kế hoạch xử lý khi xảy ra sự cố
Các nguyên tắc này giúp chuyển đổi cách tiếp cận từ phản ứng bị động sang quản lý rủi ro chủ động.
Những sai lầm phổ biến khi bảo vệ hệ thống
Nhiều tổ chức gặp rủi ro không phải vì thiếu công nghệ mà vì cách triển khai bảo mật chưa phù hợp.
Một số sai lầm thường gặp:
· Chỉ tập trung bảo vệ thiết bị mà bỏ qua yếu tố con người
· Không cập nhật hệ thống thường xuyên
· Sử dụng mật khẩu yếu hoặc dùng chung tài khoản
· Không có kế hoạch sao lưu dữ liệu
· Chỉ xử lý khi sự cố đã xảy ra
An ninh mạng hiệu quả cần được xem là một quá trình liên tục thay vì một hoạt động triển khai một lần.
Làm thế nào để xây dựng hệ thống an ninh mạng hiệu quả?
Một lộ trình bảo vệ hệ thống có thể bắt đầu từ các bước:
1. Xác định tài sản quan trọng cần bảo vệ như dữ liệu, ứng dụng và hạ tầng
2. Đánh giá các rủi ro có thể ảnh hưởng đến hệ thống
3. Áp dụng biện pháp kiểm soát phù hợp với mức độ rủi ro
4. Thiết lập khả năng giám sát và phát hiện sự cố
5. Xây dựng quy trình ứng phó và phục hồi
6. Liên tục cải tiến dựa trên các mối đe dọa mới
Điểm quan trọng là bảo mật phải phù hợp với quy mô, đặc điểm vận hành và mức độ rủi ro của từng tổ chức.
Hỏi đáp về an ninh mạng
An ninh mạng khác gì bảo mật thông tin?
An ninh mạng tập trung nhiều vào việc bảo vệ hệ thống kết nối mạng, thiết bị và môi trường số trước các cuộc tấn công. Bảo mật thông tin có phạm vi rộng hơn, bao gồm bảo vệ mọi loại thông tin bất kể được lưu trữ ở đâu.
Có thể bảo vệ hệ thống an toàn tuyệt đối không?
Không có hệ thống nào có thể đảm bảo an toàn tuyệt đối trước mọi mối đe dọa. Mục tiêu của an ninh mạng là giảm rủi ro, phát hiện sớm và hạn chế tác động khi sự cố xảy ra.
Doanh nghiệp nhỏ có cần đầu tư vào an ninh mạng không?
Có. Doanh nghiệp nhỏ vẫn có thể trở thành mục tiêu vì thường có nguồn lực bảo mật hạn chế. Việc áp dụng các biện pháp cơ bản như quản lý quyền truy cập, cập nhật hệ thống và đào tạo nhân viên có thể giảm đáng kể rủi ro.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
