
Phân biệt an toàn thông tin và an ninh mạng
Mục lục
- An toàn thông tin tập trung bảo vệ thông tin
- An ninh mạng tập trung vào các nguy cơ phát sinh trong không gian mạng
- An toàn thông tin và an ninh mạng khác nhau ở đâu?
- Vì sao hai khái niệm thường bị nhầm lẫn?
- Biện pháp bảo vệ của hai lĩnh vực khác nhau như thế nào?
- Khi nào cần nhìn vấn đề theo an toàn thông tin, khi nào theo an ninh mạng?
- Không nên hiểu an toàn thông tin và an ninh mạng là hai lĩnh vực tách biệt
An toàn thông tin và an ninh mạng có quan hệ chặt chẽ nhưng không hoàn toàn đồng nghĩa. An toàn thông tin tập trung bảo vệ thông tin và các thuộc tính của thông tin, còn an ninh mạng đặt trọng tâm vào việc bảo vệ hoạt động, hệ thống và các lợi ích cần được bảo vệ trong không gian mạng.
An toàn thông tin và an ninh mạng thường xuất hiện cùng nhau vì một cuộc tấn công mạng có thể đồng thời làm lộ dữ liệu, gián đoạn hệ thống và gây thiệt hại cho tổ chức. Tuy nhiên, hai khái niệm không nên được xem là hai cách gọi hoàn toàn giống nhau.
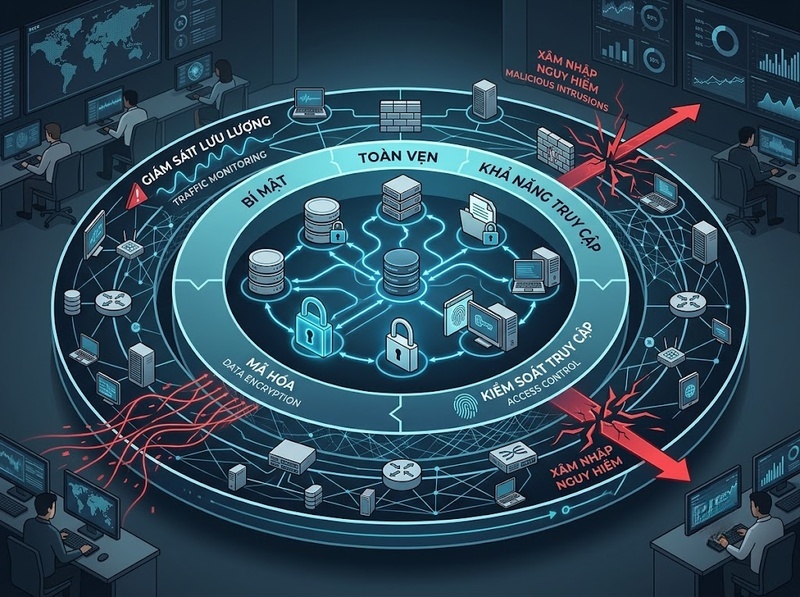
Điểm phân biệt quan trọng nằm ở đối tượng cần bảo vệ và phạm vi của hoạt động bảo vệ. An toàn thông tin lấy thông tin làm trung tâm, hướng tới duy trì những thuộc tính như tính bí mật, tính toàn vẹn và tính sẵn sàng. An ninh mạng gắn trực tiếp với môi trường mạng, bao gồm việc bảo vệ hệ thống, hoạt động và các lợi ích có thể bị xâm hại thông qua không gian mạng.
Vì vậy, một biện pháp như mã hóa tài liệu có thể chủ yếu phục vụ an toàn thông tin, trong khi giám sát lưu lượng để phát hiện xâm nhập là biện pháp điển hình của bảo vệ an ninh mạng. Trong thực tế, hai nhóm biện pháp thường được triển khai đồng thời và có vùng giao nhau lớn.
An toàn thông tin tập trung bảo vệ thông tin
An toàn thông tin có thể được hiểu từ câu hỏi: Thông tin cần được bảo vệ khỏi điều gì và phải duy trì những thuộc tính nào?
Đối tượng trung tâm ở đây là thông tin. Thông tin có thể tồn tại dưới dạng dữ liệu điện tử nhưng cũng có thể được lưu trữ, trao đổi hoặc xử lý dưới những hình thức khác. Vì thế, phạm vi tư duy của an toàn thông tin không nhất thiết chỉ giới hạn trong Internet hay một hệ thống mạng.
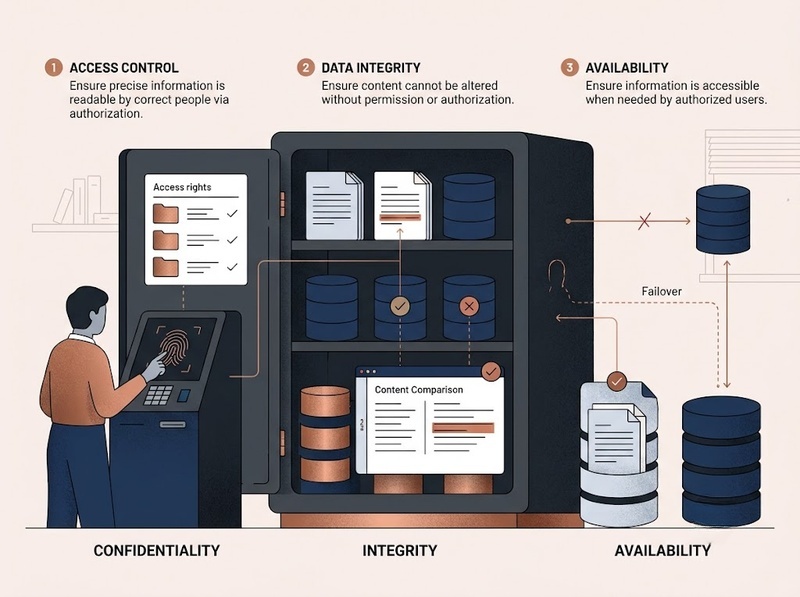
Ba thuộc tính cơ bản thường được sử dụng để giải thích mục tiêu bảo vệ thông tin là tính bí mật, tính toàn vẹn và tính sẵn sàng.
Tính bí mật
Tính bí mật yêu cầu thông tin chỉ được tiếp cận bởi người, hệ thống hoặc chủ thể có quyền phù hợp.
Chẳng hạn, hồ sơ khách hàng có thể vẫn tồn tại nguyên vẹn và hệ thống vẫn hoạt động bình thường, nhưng nếu một người không có thẩm quyền đọc được hồ sơ đó thì tính bí mật đã bị vi phạm.
Các biện pháp như kiểm soát quyền truy cập, xác thực người dùng và mã hóa dữ liệu giúp giảm nguy cơ này.
Tính toàn vẹn
Tính toàn vẹn liên quan đến việc duy trì tính chính xác và trạng thái đáng tin cậy của thông tin.
Một dữ liệu không bị tiết lộ vẫn có thể mất an toàn nếu bị sửa đổi trái phép. Ví dụ, kẻ tấn công không cần đánh cắp dữ liệu giao dịch mà chỉ cần thay đổi số tài khoản nhận tiền cũng có thể tạo ra hậu quả nghiêm trọng.
Do đó, bảo vệ thông tin không chỉ có nghĩa là “giữ bí mật”, mà còn phải ngăn chặn hoặc phát hiện những thay đổi không được phép.
Tính sẵn sàng
Thông tin và tài nguyên cần thiết phải có thể được người có quyền sử dụng khi cần.
Nếu dữ liệu được mã hóa rất tốt và không bị sửa đổi nhưng hệ thống chứa dữ liệu liên tục ngừng hoạt động, mục tiêu an toàn thông tin vẫn chưa được đáp ứng đầy đủ.
Ba thuộc tính này cho thấy an toàn thông tin không đồng nghĩa đơn thuần với bảo mật dữ liệu. Bảo vệ bí mật chỉ là một phần của bài toán.
An ninh mạng tập trung vào các nguy cơ phát sinh trong không gian mạng
Nếu an toàn thông tin bắt đầu từ câu hỏi “thông tin cần được bảo vệ như thế nào?”, thì an ninh mạng tập trung nhiều hơn vào câu hỏi: Những hoạt động, hệ thống và lợi ích nào có thể bị đe dọa thông qua không gian mạng, và phải bảo vệ chúng ra sao?
Đối tượng liên quan vì thế rộng hơn một tệp dữ liệu cụ thể. Nó có thể bao gồm mạng máy tính, máy chủ, thiết bị đầu cuối, tài khoản, dịch vụ trực tuyến, cơ sở hạ tầng số và hoạt động diễn ra trên các hệ thống kết nối.
Các nguy cơ điển hình gồm truy cập trái phép, mã độc, khai thác lỗ hổng, chiếm quyền tài khoản, tấn công từ chối dịch vụ hoặc xâm nhập hệ thống.
Cơ chế bảo vệ cũng được tổ chức tương ứng với những nguy cơ đó. Tường lửa có thể kiểm soát luồng kết nối; hệ thống giám sát có thể phát hiện dấu hiệu bất thường; quản lý bản vá giúp giảm khả năng khai thác lỗ hổng; phân đoạn mạng hạn chế khả năng kẻ tấn công di chuyển từ một hệ thống đã bị xâm nhập sang các hệ thống khác.
Điểm đáng chú ý là mục tiêu cuối cùng không chỉ nằm ở việc “giữ dữ liệu bí mật”. Một cuộc tấn công làm tê liệt dịch vụ dù không đánh cắp dữ liệu vẫn là một sự cố an ninh mạng đáng quan tâm.
An toàn thông tin và an ninh mạng khác nhau ở đâu?
Có thể phân biệt hai lĩnh vực qua bốn phương diện chính: phạm vi, đối tượng bảo vệ, nguồn rủi ro và biện pháp bảo vệ.
|
Tiêu chí |
An toàn thông tin |
An ninh mạng |
|
Trọng tâm |
Bảo vệ thông tin và các thuộc tính cần duy trì |
Bảo vệ hoạt động, hệ thống và lợi ích trước các đe dọa trong không gian mạng |
|
Đối tượng điển hình |
Dữ liệu, tài liệu, hồ sơ, thông tin nghiệp vụ |
Mạng, máy chủ, thiết bị, tài khoản, dịch vụ, hệ thống và hoạt động trên mạng |
|
Phạm vi |
Có thể bao gồm thông tin ở cả môi trường số và các hình thức khác |
Gắn trực tiếp với hệ thống kết nối và không gian mạng |
|
Rủi ro điển hình |
Tiết lộ, sửa đổi, phá hủy, mất khả năng tiếp cận thông tin |
Xâm nhập, mã độc, khai thác lỗ hổng, chiếm quyền, phá hoại hoặc làm gián đoạn hệ thống |
|
Biện pháp điển hình |
Phân quyền, mã hóa, sao lưu, quản lý thông tin |
Tường lửa, giám sát mạng, quản lý lỗ hổng, phát hiện xâm nhập, ứng phó tấn công |
Sự khác biệt này mang tính trọng tâm, không phải một đường biên tuyệt đối.
Ví dụ, mã hóa dữ liệu truyền qua Internet vừa giúp duy trì tính bí mật của thông tin, vừa hỗ trợ bảo vệ hoạt động trao đổi dữ liệu trên mạng. Kiểm soát truy cập cũng có thể đồng thời là biện pháp an toàn thông tin và biện pháp an ninh mạng.
Do đó, không nên cố phân loại mọi công nghệ bảo vệ vào duy nhất một lĩnh vực. Điều cần xác định trước tiên là đối tượng và mục tiêu mà biện pháp đó đang bảo vệ.
Vì sao hai khái niệm thường bị nhầm lẫn?
Nguyên nhân chính là phần lớn thông tin hiện nay được tạo, lưu trữ và truyền qua các hệ thống số có kết nối mạng. Khi môi trường lưu trữ thông tin và môi trường phát sinh tấn công gần như trùng nhau, hoạt động bảo vệ cũng có vùng giao nhau rất lớn.
Giả sử một tài khoản quản trị bị chiếm quyền qua một cuộc tấn công mạng. Kẻ tấn công sử dụng tài khoản này để truy cập cơ sở dữ liệu khách hàng.
Sự việc có thể được nhìn từ hai lớp.
Ở lớp an ninh mạng, vấn đề là kẻ tấn công đã xâm nhập hoặc chiếm quyền trong môi trường mạng. Câu hỏi cần giải quyết gồm điểm xâm nhập nằm ở đâu, tài khoản bị chiếm bằng cách nào, phạm vi hệ thống bị ảnh hưởng ra sao và làm thế nào để cô lập cuộc tấn công.
Ở lớp an toàn thông tin, vấn đề là dữ liệu khách hàng đã mất tính bí mật. Khi đó cần xác định thông tin nào bị truy cập, dữ liệu có bị sửa đổi hay không và khả năng sử dụng thông tin có bị ảnh hưởng hay không.
Một sự cố vì vậy có thể đồng thời là vấn đề của cả an toàn thông tin và an ninh mạng. Điều này giải thích tại sao hai thuật ngữ thường được sử dụng gần nhau nhưng không có nghĩa chúng hoàn toàn đồng nhất.
Biện pháp bảo vệ của hai lĩnh vực khác nhau như thế nào?
Khác biệt về đối tượng bảo vệ dẫn đến khác biệt về cách lựa chọn biện pháp.
Với an toàn thông tin, việc lựa chọn biện pháp thường bắt đầu bằng việc xác định thông tin nào quan trọng, ai được phép sử dụng và thông tin phải duy trì những thuộc tính nào.
Nếu rủi ro chính là người không có quyền đọc dữ liệu, tổ chức có thể ưu tiên mã hóa và kiểm soát truy cập. Nếu nguy cơ là dữ liệu bị thay đổi trái phép, cần tăng khả năng kiểm soát quyền sửa đổi, ghi nhận hoạt động và xác minh tính toàn vẹn. Nếu yêu cầu quan trọng là dữ liệu luôn có thể sử dụng, sao lưu và khả năng khôi phục trở thành những biện pháp thiết yếu.
Trong an ninh mạng, cách tiếp cận thường xuất phát từ bề mặt tấn công và đường mà một mối đe dọa có thể sử dụng để xâm nhập hệ thống.
Tổ chức có thể phải quản lý lỗ hổng và bản vá, kiểm soát lưu lượng, bảo vệ thiết bị đầu cuối, giám sát nhật ký, phát hiện hành vi bất thường, phân đoạn mạng và xây dựng khả năng ứng phó sự cố.
Hai nhóm biện pháp bổ sung cho nhau. Một hệ thống được bảo vệ mạng tốt nhưng phân quyền dữ liệu sai vẫn có thể làm lộ thông tin. Ngược lại, dữ liệu được mã hóa tốt không có nghĩa toàn bộ hệ thống đã an toàn trước mã độc, chiếm quyền quản trị hoặc tấn công làm gián đoạn dịch vụ.
Khi nào cần nhìn vấn đề theo an toàn thông tin, khi nào theo an ninh mạng?
Cách đơn giản nhất là xác định tài sản cần bảo vệ và nguồn gây rủi ro.
Nếu câu hỏi chủ yếu là “ai được đọc dữ liệu này?”, “dữ liệu có bị sửa không?”, “thông tin có còn sử dụng được khi cần không?” thì góc nhìn an toàn thông tin thường giữ vai trò trung tâm.
Nếu câu hỏi là “kẻ tấn công có thể xâm nhập hệ thống bằng đường nào?”, “máy chủ có đang bị khai thác không?”, “làm thế nào phát hiện mã độc hoặc lưu lượng bất thường?” thì vấn đề nghiêng nhiều hơn về an ninh mạng.
Trong thực tế quản trị, không nên lựa chọn một lĩnh vực rồi bỏ qua lĩnh vực còn lại. Một tổ chức cần kết hợp nhiều lớp bảo vệ: xác định và phân loại thông tin quan trọng, quản lý danh tính và quyền truy cập, bảo vệ hạ tầng mạng, giám sát sự kiện, quản lý lỗ hổng, sao lưu dữ liệu và chuẩn bị phương án ứng phó sự cố.
Cách tiếp cận này phản ánh đúng bản chất của rủi ro hiện đại: kẻ tấn công thường đi qua hệ thống để tiếp cận thông tin, còn việc bảo vệ thông tin lại phụ thuộc vào mức độ an toàn của hệ thống đang lưu trữ và xử lý nó.
Không nên hiểu an toàn thông tin và an ninh mạng là hai lĩnh vực tách biệt
Phân biệt hai khái niệm không có nghĩa phải dựng một ranh giới tuyệt đối giữa chúng.
Một biện pháp có thể phục vụ đồng thời nhiều mục tiêu. Xác thực đa yếu tố chẳng hạn vừa giảm nguy cơ tài khoản bị chiếm quyền, vừa hạn chế người không được phép tiếp cận thông tin. Sao lưu giúp duy trì khả năng sử dụng dữ liệu nhưng cũng đóng vai trò quan trọng trong quá trình phục hồi sau một số sự cố mạng.
Vì vậy, cách hiểu chính xác hơn là nhìn hai lĩnh vực qua trọng tâm bảo vệ.
An toàn thông tin đặt câu hỏi về trạng thái cần được duy trì của thông tin. An ninh mạng đặt câu hỏi về việc bảo vệ hoạt động và tài sản trước những mối đe dọa phát sinh trong môi trường mạng. Khi thông tin được lưu trữ và xử lý trên hệ thống kết nối, hai phạm vi này giao nhau rất mạnh.
Sự phân biệt này cũng giúp tránh một hiểu lầm phổ biến: đầu tư vào công cụ chống tấn công mạng chưa đồng nghĩa với việc mọi thông tin của tổ chức đã an toàn. Muốn bảo vệ đầy đủ còn phải quản lý quyền truy cập, dữ liệu, con người, quy trình và khả năng phục hồi.
An toàn thông tin và an ninh mạng khác nhau chủ yếu ở trọng tâm, phạm vi và đối tượng bảo vệ. An toàn thông tin tập trung duy trì tính bí mật, toàn vẹn và sẵn sàng của thông tin; an ninh mạng tập trung bảo vệ hệ thống, hoạt động và các lợi ích liên quan trước những nguy cơ trong không gian mạng.
Hai lĩnh vực không loại trừ nhau mà có vùng giao nhau lớn. Trong môi trường số, một cuộc tấn công mạng thường trở thành con đường dẫn đến sự cố thông tin, còn muốn bảo vệ thông tin hiệu quả thì hệ thống lưu trữ, xử lý và truyền tải thông tin cũng phải được bảo vệ. Vì thế, cách tiếp cận phù hợp không phải lựa chọn giữa an toàn thông tin và an ninh mạng, mà là xác định đúng đối tượng cần bảo vệ để áp dụng các lớp kiểm soát tương ứng.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
