
Cookie là gì và theo dõi hành vi người dùng ra sao?
Mục lục
- Cookie là gì và trình duyệt lưu những gì?
- Cookie duy trì phiên đăng nhập như thế nào?
- Cookie ghi nhớ tùy chọn mà không cần nhận diện danh tính
- Cookie theo dõi hành vi bằng cách liên kết nhiều lượt truy cập
- Cookie bên thứ nhất và bên thứ ba khác nhau ở phạm vi theo dõi
- Các thuộc tính cookie giới hạn việc gửi và truy cập dữ liệu
- Cách đọc cookie đúng trong bối cảnh quyền riêng tư và theo dõi
Cookie là dữ liệu nhỏ giúp website duy trì phiên đăng nhập, ghi nhớ tùy chọn và nhận diện trình duyệt giữa các lần truy cập. Khi một mã định danh trong cookie được gửi lặp lại cùng các yêu cầu HTTP, hệ thống có thể liên kết nhiều lượt truy cập thành chuỗi hành vi để phân tích hoặc theo dõi người dùng.
Cookie có thể được hiểu như một mẩu dữ liệu mà website yêu cầu trình duyệt lưu lại và gửi trở lại trong những yêu cầu phù hợp về sau. Giá trị thực sự của cookie không nằm ở việc nó chứa nhiều dữ liệu, mà ở khả năng duy trì trạng thái giữa các yêu cầu HTTP vốn độc lập với nhau.
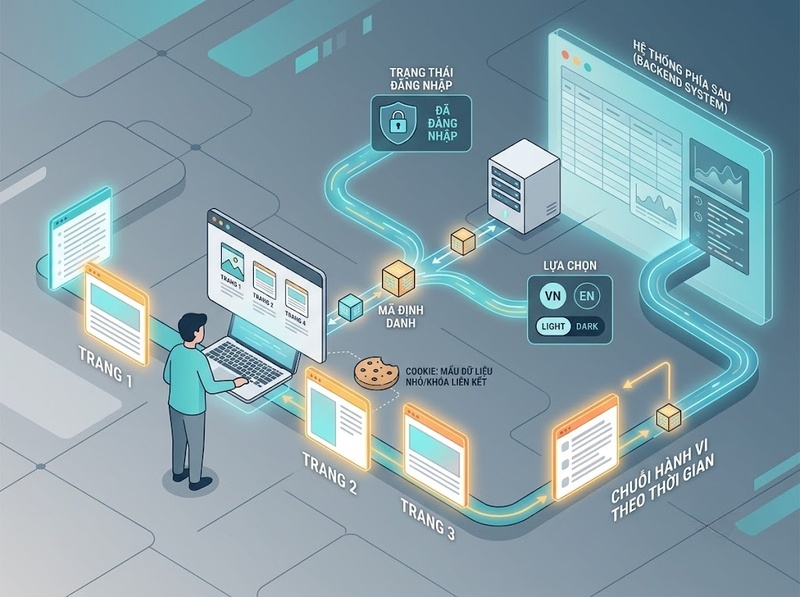
Nhờ cơ chế này, website có thể biết một trình duyệt đã đăng nhập, đang có sản phẩm nào trong giỏ hàng hoặc đã chọn ngôn ngữ nào. Nếu cookie chứa một mã định danh ổn định, cùng cơ chế đó còn cho phép máy chủ liên kết nhiều lần truy cập và hình thành lịch sử tương tác. Vì vậy, cookie vừa là thành phần kỹ thuật cần thiết cho nhiều chức năng web, vừa có thể trở thành công cụ hỗ trợ theo dõi hành vi tùy vào cách nó được tạo, gửi và sử dụng.
Cookie là gì và trình duyệt lưu những gì?
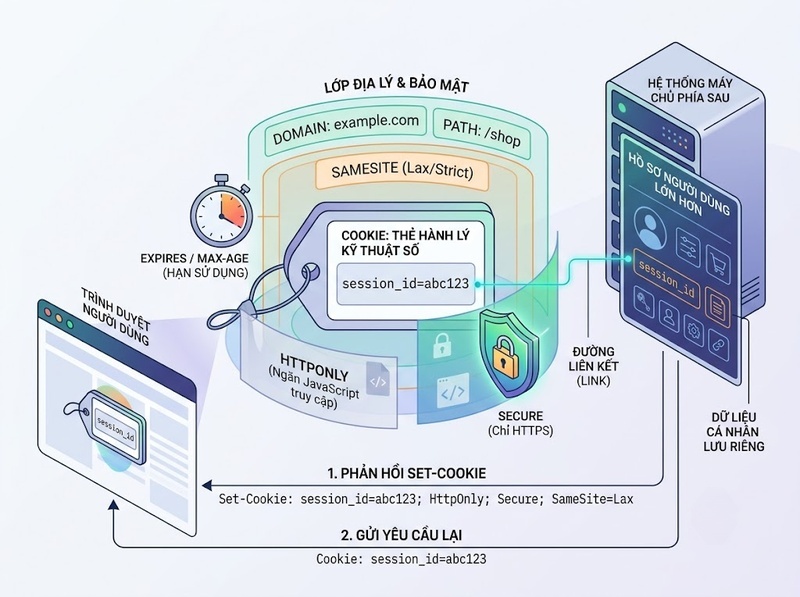
Cookie là một cặp tên–giá trị cùng các thuộc tính kiểm soát phạm vi và điều kiện sử dụng. Máy chủ thường tạo cookie bằng trường Set-Cookie trong phản hồi HTTP. Sau khi nhận được, trình duyệt lưu cookie và tự động đính kèm những cookie phù hợp vào trường Cookie của các yêu cầu tiếp theo.
Ví dụ, website có thể đặt một cookie mang giá trị tương tự session_id=abc123. Trong trường hợp này, abc123 không nhất thiết chứa tên, email hay toàn bộ thông tin tài khoản. Nó có thể chỉ là một mã định danh để máy chủ tra cứu trạng thái phiên tương ứng trong cơ sở dữ liệu.
Đây là điểm dễ bị hiểu sai: cookie không đồng nghĩa với hồ sơ người dùng. Một cookie rất nhỏ vẫn có thể có giá trị nhận diện lớn nếu mã trong đó được liên kết với dữ liệu phía máy chủ.
Một số thuộc tính quyết định cách cookie hoạt động:
· Domain và Path giới hạn phạm vi yêu cầu mà cookie có thể được gửi tới
· Expires hoặc Max-Age xác định thời gian tồn tại của cookie
· Secure yêu cầu cookie chỉ được gửi qua kết nối HTTPS
· HttpOnly ngăn JavaScript phía trang đọc cookie qua document.cookie
· SameSite kiểm soát một phần việc cookie có được gửi trong các tình huống liên quan đến website khác hay không
Những thuộc tính này cho thấy cookie không đơn giản là một tệp được website tùy ý đọc ở mọi nơi. Việc gửi cookie phụ thuộc vào phạm vi và các điều kiện đã được thiết lập, đồng thời chịu sự kiểm soát của trình duyệt.
Cookie duy trì phiên đăng nhập như thế nào?
HTTP về bản chất không tự ghi nhớ rằng hai yêu cầu liên tiếp đến từ cùng một phiên làm việc. Nếu người dùng đăng nhập rồi mở một trang khác, máy chủ cần một cơ chế để liên kết yêu cầu mới với trạng thái xác thực trước đó.
Cookie thường đảm nhiệm vai trò này thông qua một mã phiên.
Quá trình có thể diễn ra theo chuỗi:
1. Người dùng gửi thông tin đăng nhập
2. Máy chủ xác thực và tạo một phiên
3. Máy chủ gửi mã định danh phiên về trình duyệt bằng Set-Cookie
4. Trình duyệt lưu cookie
5. Những yêu cầu phù hợp sau đó tự động mang cookie trở lại máy chủ
6. Máy chủ dùng mã định danh để tìm trạng thái phiên và nhận biết người dùng đã đăng nhập
Do đó, cookie không nhất thiết phải lưu mật khẩu hay toàn bộ dữ liệu phiên. Cách phổ biến và an toàn hơn là cookie chỉ mang một mã khó đoán, còn thông tin nhạy cảm và trạng thái chính được quản lý phía máy chủ.
Cookie phiên thường không có thời hạn tồn tại cố định được khai báo và được thiết kế để gắn với phiên trình duyệt. Cookie bền vững có Expires hoặc Max-Age nên có thể tiếp tục tồn tại qua nhiều phiên. Tuy nhiên, thời gian tồn tại thực tế vẫn chịu ảnh hưởng bởi trình duyệt, thao tác xóa dữ liệu và các chính sách quản lý cookie.
Đối với cookie xác thực, Secure, HttpOnly và cấu hình SameSite phù hợp có ý nghĩa quan trọng. Chúng không biến cookie thành cơ chế an toàn tuyệt đối, nhưng giúp giới hạn những con đường mà cookie có thể bị truy cập hoặc gửi ngoài ý muốn.
Cookie ghi nhớ tùy chọn mà không cần nhận diện danh tính
Không phải cookie nào cũng phục vụ đăng nhập hoặc theo dõi. Một nhóm ứng dụng phổ biến khác là duy trì tùy chọn của trình duyệt.
Website có thể dùng cookie để ghi nhớ:
· Ngôn ngữ đã chọn
· Khu vực hoặc đơn vị hiển thị
· Một trạng thái giao diện
· Lựa chọn liên quan đến sự đồng ý
· Một số thiết lập đã được người dùng chọn trước đó
Cơ chế vẫn giống cookie phiên: trình duyệt lưu một giá trị, sau đó gửi lại giá trị đó khi điều kiện của cookie được thỏa mãn. Máy chủ hoặc website đọc trạng thái và áp dụng lựa chọn tương ứng.
Điều quan trọng là khả năng ghi nhớ không đồng nghĩa với việc website đã biết danh tính thật của người truy cập. Cookie language=vi, chẳng hạn, chỉ cho biết trình duyệt đang mang lựa chọn tiếng Việt. Nhưng nếu cùng cookie hoặc một mã định danh khác được liên kết với tài khoản, nhật ký truy cập và dữ liệu phân tích, khả năng nhận biết người dùng sẽ tăng lên.
Vì vậy, cần phân biệt lưu trạng thái với xây dựng lịch sử hành vi. Hai hoạt động có thể sử dụng cùng công nghệ cookie nhưng mục đích và hệ quả dữ liệu khác nhau.
Cookie theo dõi hành vi bằng cách liên kết nhiều lượt truy cập
Cookie không trực tiếp quan sát mọi hành động của người dùng. Cơ chế theo dõi xuất hiện khi một mã định danh được gửi lặp lại và hệ thống dùng mã đó để liên kết các sự kiện xảy ra ở những thời điểm khác nhau.
Giả sử trình duyệt nhận cookie có mã visitor_id=7842. Trong các lần truy cập tiếp theo, những yêu cầu phù hợp tiếp tục mang mã 7842. Máy chủ có thể ghi nhận rằng cùng mã này đã xuất hiện khi truy cập trang A, sau đó trang B và cuối cùng trang C.
Khi kết hợp mã định danh với nhật ký hoặc sự kiện phân tích, hệ thống có thể hình thành chuỗi dữ liệu dạng:
visitor_id 7842 → trang A → trang B → trang C
Nếu website còn ghi nhận thời gian, nguồn truy cập, sự kiện nhấp hoặc hoạt động khác, chuỗi dữ liệu có thể chi tiết hơn. Cookie đóng vai trò khóa liên kết, trong khi dữ liệu hành vi thường nằm trong hệ thống phân tích hoặc cơ sở dữ liệu phía máy chủ.
Đây cũng là lý do xóa cookie có thể làm đứt một phương thức nhận diện dựa trên chính cookie đó: mã định danh cũ không còn được trình duyệt gửi lại. Tuy nhiên, điều này không có nghĩa mọi dữ liệu đã được máy chủ ghi nhận trước đó tự động bị xóa, cũng không đảm bảo website không sử dụng phương thức nhận diện khác.
Theo dõi vì thế không nên được mô tả đơn giản là “cookie lưu lịch sử duyệt web”. Chính xác hơn, cookie có thể cung cấp một mã ổn định giúp hệ thống liên kết các sự kiện truy cập thành lịch sử hành vi.
Cookie bên thứ nhất và bên thứ ba khác nhau ở phạm vi theo dõi
Một distinction quan trọng nằm ở ngữ cảnh mà cookie được thiết lập và sử dụng.
Cookie bên thứ nhất gắn với website mà người dùng đang trực tiếp truy cập. Nó có thể phục vụ đăng nhập, giỏ hàng, tùy chọn hoặc phân tích hành vi ngay trên website đó.
Cookie bên thứ ba liên quan đến tài nguyên hoặc dịch vụ từ một website khác được nhúng vào trang đang truy cập. Trong những điều kiện mà trình duyệt cho phép cookie đó hoạt động ở nhiều website, cùng một bên thứ ba có khả năng nhận lại một mã định danh khi người dùng xuất hiện trên nhiều trang có tích hợp dịch vụ của họ.
Cơ chế tạo ra sự khác biệt có thể hình dung như sau:
Mã định danh ổn định nhiều sự kiện trên một website → theo dõi trong phạm vi website
Mã định danh ổn định dữ liệu quan sát được qua nhiều website → khả năng theo dõi rộng hơn giữa các website
Tuy nhiên, cookie bên thứ ba không phải lúc nào cũng hoạt động theo cùng một cách. Khả năng lưu và gửi chúng phụ thuộc vào trình duyệt, cài đặt của người dùng, ngữ cảnh yêu cầu và các cơ chế bảo vệ quyền riêng tư được áp dụng. Vì vậy, không nên mặc định rằng mọi trình duyệt đều cho phép một cookie bên thứ ba theo dõi người dùng không giới hạn.
Cũng không nên suy ngược rằng cookie bên thứ nhất luôn chỉ phục vụ chức năng cần thiết. Phân loại “bên thứ nhất” hay “bên thứ ba” mô tả ngữ cảnh kỹ thuật; mục đích thực tế vẫn phụ thuộc vào cách dữ liệu được sử dụng.
Các thuộc tính cookie giới hạn việc gửi và truy cập dữ liệu
Khả năng một cookie tham gia vào quá trình nhận diện phụ thuộc đáng kể vào cấu hình của nó.
Domain và Path xác định phạm vi mà cookie có hiệu lực. Một cookie không mặc nhiên được gửi đến mọi website trên Internet. Trình duyệt đối chiếu yêu cầu với phạm vi cookie trước khi quyết định có gửi hay không.
Secure giới hạn việc truyền cookie qua kết nối HTTPS. Đây là biện pháp bảo vệ đường truyền, không phải tuyên bố rằng dữ liệu trong cookie tự nó đã được mã hóa hoặc không thể bị lạm dụng.
HttpOnly ngăn script phía trang truy cập cookie thông qua document.cookie. Thuộc tính này đặc biệt hữu ích đối với cookie phiên vì giảm khả năng JavaScript lấy trực tiếp giá trị cookie. Tuy nhiên, HttpOnly không ngăn trình duyệt gửi cookie trong các yêu cầu HTTP phù hợp.
SameSite bổ sung kiểm soát đối với việc gửi cookie trong ngữ cảnh cross-site. Các chế độ như Strict, Lax và None tạo ra những điều kiện khác nhau. Khi sử dụng SameSite=None, cookie hiện đại thường cần đi kèm Secure.
Những thuộc tính trên chủ yếu kiểm soát khi nào cookie được gửi, ở đâu và bằng con đường nào nó có thể được truy cập. Chúng không tự xác định mục đích kinh doanh của dữ liệu. Một cookie được cấu hình kỹ thuật đúng vẫn có thể được sử dụng cho chức năng, phân tích hoặc nhận diện tùy vào hệ thống phía sau.
Cách đọc cookie đúng trong bối cảnh quyền riêng tư và theo dõi
Khi đánh giá một cookie, chỉ nhìn vào tên cookie thường chưa đủ. Cần xem đồng thời giá trị mà nó đại diện, thời gian tồn tại, phạm vi gửi và cách máy chủ sử dụng mã đó.
Một cookie tồn tại lâu và chứa mã định danh ổn định có khả năng hỗ trợ việc liên kết nhiều lượt truy cập hơn một giá trị ngắn hạn chỉ phục vụ phiên hiện tại. Nhưng thời hạn dài cũng chưa đủ để kết luận cookie đang theo dõi quảng cáo; nó có thể dùng để duy trì một tùy chọn lâu dài.
Tương tự, xóa cookie giúp loại bỏ dữ liệu cookie khỏi trình duyệt và có thể làm mất mã nhận diện đang được sử dụng. Điều đó khác với việc xóa dữ liệu đã được một dịch vụ lưu phía máy chủ.
Khi cần đánh giá ý nghĩa của một cookie cụ thể, nên xem ít nhất bốn yếu tố:
· Cookie chứa trạng thái trực tiếp hay một mã định danh
· Cookie tồn tại trong phiên hay qua nhiều phiên
· Cookie được gửi trong phạm vi nào
· Mã cookie được liên kết với những dữ liệu hoặc sự kiện nào phía máy chủ
Cách nhìn này tránh hai cực đoan thường gặp: xem mọi cookie là công cụ theo dõi, hoặc cho rằng cookie chỉ là tệp vô hại dùng để lưu cài đặt. Về mặt kỹ thuật, cookie là cơ chế duy trì trạng thái. Tác động đến quyền riêng tư phụ thuộc vào mã định danh, phạm vi quan sát, thời gian tồn tại và cách dữ liệu được liên kết.
Cookie là cơ chế giúp web duy trì trạng thái giữa các yêu cầu HTTP. Nó có thể giữ mã phiên để duy trì đăng nhập, lưu tùy chọn để website nhớ lựa chọn của người dùng hoặc mang một mã định danh giúp hệ thống nhận ra cùng một trình duyệt qua nhiều lần truy cập.
Cơ chế theo dõi hình thành khi mã định danh đó được gửi lặp lại và được liên kết với các sự kiện truy cập. Vì vậy, cookie không tự động đồng nghĩa với theo dõi: điều quyết định là cookie chứa hoặc đại diện cho gì, tồn tại bao lâu, được gửi trong phạm vi nào và dữ liệu phía máy chủ được liên kết ra sao.
Cookie có chứa toàn bộ lịch sử truy cập không?
Thông thường không. Cookie thường chỉ chứa một lượng dữ liệu nhỏ, chẳng hạn mã định danh. Lịch sử hành vi có thể được lưu phía máy chủ và liên kết với mã đó.
Xóa cookie có xóa dữ liệu website đã lưu về người dùng không?
Không nhất thiết. Xóa cookie loại bỏ dữ liệu tương ứng khỏi trình duyệt và có thể làm mất mã nhận diện hiện tại, nhưng dữ liệu đã được máy chủ lưu trước đó không vì thế tự động bị xóa.
Chặn cookie có đồng nghĩa không thể bị theo dõi không?
Không. Cookie là một cơ chế nhận diện và duy trì trạng thái quan trọng, nhưng không phải phương thức duy nhất có thể được dùng để liên kết hoạt động. Vì vậy, chặn cookie không đồng nghĩa với việc mọi khả năng nhận diện đều biến mất.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
